 Desktop-Ansicht öffnen
Rechte

Ein Klick, zwei Konten
Dieselbe Situation zweimal durchgespielt: einmal mit einem Standardkonto, einmal mit Administratorrechten. Der Virenschutz ist in beiden Fällen derselbe; der Unterschied ist, ob das Schadprogramm ihn abschalten kann.
Die Situation: Eine E-Mail mit dem Anhang „Rechnung_2026-4471.pdf“. In Wirklichkeit heißt die Datei Rechnung_2026-4471.pdf.exe, das Symbol ist nachgemacht. Der Mitarbeiter klickt doppelt.
Mit Standardkonto
- Das Programm startet mit den Rechten des Benutzers: eigene Dateien, eigenes Postfach, Netzlaufwerke mit seinen Berechtigungen.
- Es versucht, den Virenschutz abzuschalten. Dafür bräuchte es Administratorrechte. Fehlgeschlagen.
- Es versucht, sich im Autostart des Systems einzutragen. Keine Rechte. Es bleibt beim Autostart des Benutzers – und der wird überwacht.
- Es beginnt, Dateien in „Dokumente“ zu verschlüsseln. Die Verhaltensanalyse erkennt das Muster nach vier Dateien.
- Prozess beendet, Datei in Quarantäne, Gerät kurz isoliert. Vier Dateien aus der Sicherung zurückgeholt.
- Ticket an T2, Benutzer informiert, Herkunft geklärt. Dauer bis zur Wiederherstellung: 20 Minuten.
- Ergebnis: ein Schreck, vier Dateien, ein Ticket.
Mit Administratorkonto
- Das Programm startet mit Administratorrechten: Es darf alles auf diesem Rechner und über gespeicherte Anmeldungen noch mehr.
- Es schaltet den Virenschutz ab. Der Manipulationsschutz meldet das – aber der Prozess hat die Rechte und läuft weiter.
- Es trägt sich im Autostart des Systems ein und legt ein zweites, verstecktes Administratorkonto an.
- Es liest die Passwörter aller Benutzer aus dem Arbeitsspeicher, auch das des Technikers, der gestern angemeldet war.
- Mit diesen Passwörtern meldet es sich am Server an und löscht die Sicherungen, die es erreicht.
- Verschlüsselung auf Rechner, Server und Netzlaufwerken. Die Verhaltensanalyse am Server schlägt an – der Schaden auf dem Weg dorthin ist angerichtet.
- Ergebnis: Wiederherstellung aus der manipulationsgeschützten Kopie, zwei Tage Stillstand, Vorfallsmeldung, neue Passwörter für alle.
Unsere Regel lautet deshalb: Im Alltag arbeitet jeder mit einem Standardkonto, Administratorrechte gibt es nur gezielt und nur über die IT, und die lokalen Administratorpasswörter sind je Gerät verschieden (LAPS). Der Virenschutz schützt nur, solange niemand ihn abschalten kann.

Moderner Schutz besteht aus mehreren Schichten: Was eine Ebene durchlässt, fängt die nächste. Alle neun Schichten sind fixer Bestandteil jedes Managed-Moduls – keine Aufpreisliste. Auf Arbeitsplätzen kommt der Schutz im Browser dazu.
- Webprotection – Blockiert gefährliche Websites schon beim Aufruf – bevor etwas geladen wird. (Animation im Register „Schutzschichten“)
- Exploit Protection – Stoppt Angriffe, die Sicherheitslücken in installierten Programmen ausnutzen. (Animation im Register „Schutzschichten“)
- Echtzeitschutz – Prüft Dateien in dem Moment, in dem sie geöffnet, kopiert oder heruntergeladen werden. (Animation im Register „Schutzschichten“)
- Verhaltensanalyse – Erkennt Schadsoftware an ihrem Verhalten – auch ohne bekannte Signatur. (Animation im Register „Schutzschichten“)
- Advanced Threat Protection – Mehrstufige Abwehr gegen neue und gezielte Bedrohungen.
- Vulnerability Scan – Findet verwundbare Software auf dem Gerät, bevor Angreifer sie finden. (Animation im Register „Schutzschichten“)
- Security Assessment – Bewertet laufend den Sicherheitszustand des Geräts und deckt Schwachstellen in der Konfiguration auf.
- Endpoint Detection & Response (EDR) – Zeichnet sicherheitsrelevante Vorgänge auf und ermöglicht schnelles, gezieltes Eingreifen. (Animation im Register „Schutzschichten“)
- Device Control – Regelt, welche USB-Geräte und Datenträger an Arbeitsplatzrechnern erlaubt sind. (Animation im Register „Schutzschichten“)
Für Geräte, auf denen sich keine Schutzsoftware installieren lässt – Maschinensteuerungen, Waagen, Kameras, ältere Messtechnik – übernimmt diese Rolle die Netzwerkzone.
Schutzschichten
Sieben Schutzschichten, erklärt in je 20 Sekunden
Wählen Sie links eine Schicht – die Animation startet automatisch.
Webprotection
- 1Zwei Seiten werden aufgerufen – Ein Arbeitsplatz ruft zwei Seiten auf – ein echtes Lieferantenportal und eine präparierte Schadseite.
- 2Webschutz prüft die Adresse – Der Webschutz prüft jede Adresse gegen laufend aktualisierte Sperrlisten – noch bevor die Seite lädt.
- 3Echte Seite lädt normal – lieferantenportal.at ist unbedenklich: Die Seite lädt ganz normal.
- 4Schadseite wird gestoppt – schadseite.xyz wird gestoppt, bevor auch nur ein Byte ankommt – der Schadcode erreicht den PC nie.
✓ Ergebnis: Gefährliche Seite blockiert, bevor sie lädt – der Arbeitsplatz bleibt sauber.
Exploit Protection
- 1Präparierte PDF wird geöffnet – Eine präparierte PDF wird geöffnet – sie sieht völlig harmlos aus.
- 2Code nutzt eine Sicherheitslücke – Im Reader steckt eine Sicherheitslücke: Versteckter Code versucht, durch sie ins System auszubrechen.
- 3Exploit-Schutz blockiert – Der Exploit-Schutz überwacht genau solche Ausbruchsmuster – und blockiert den Versuch sofort.
- 4Reader läuft weiter – Programm und Firmendaten bleiben unversehrt – der Reader läuft einfach weiter.
✓ Ergebnis: Ausbruchsversuch gestoppt – Programm und Daten bleiben unversehrt.
Echtzeitschutz
- 1Zwei neue Dateien – Zwei neue Dateien tauchen auf: eine Rechnung aus der E-Mail, eine EXE vom USB-Stick.
- 2Blitzprüfung beim Zugriff – Im Moment des Zugriffs läuft eine Blitzprüfung – noch bevor irgendetwas geöffnet wird.
- 3Rechnung ist sauber – rechnung.pdf ist sauber und geht ohne Verzögerung an den Arbeitsplatz.
- 4EXE in Quarantäne – update.exe ist infiziert – sie landet sofort verschlossen in der Quarantäne.
✓ Ergebnis: Infizierte Datei isoliert, saubere Datei ohne Verzögerung am Arbeitsplatz.
Verhaltensanalyse
- 1Unbekanntes Programm startet – Ein unbekanntes Programm startet – in keiner Virenliste verzeichnet.
- 2Verhalten wird beobachtet – Die Verhaltensanalyse beobachtet, was das Programm tut, nicht wie es heißt. Zunächst wirkt alles harmlos …
- 3Kopien werden angelegt – … es legt Kopien an – noch immer nichts Ungewöhnliches …
- 4Massenverschlüsselung erkannt – … dann beginnt es, massenhaft Dateien zu verschlüsseln: das typische Ransomware-Muster.
- 5Prozess gestoppt – Der Prozess wird mitten in der Aktion gestoppt – die Daten bleiben unversehrt.
✓ Ergebnis: Ransomware am Verhalten erkannt und gestoppt – ganz ohne bekannte Signatur.
Vulnerability Scan
- 1Inventar aller Geräte – Der Scan kennt jedes Gerät und jedes installierte Programm im Unternehmen.
- 2Abgleich mit neuen Lücken – Abgleich mit den täglich neu gemeldeten Sicherheitslücken …
- 3Fund: veralteter PDF-Reader – Fund: veralteter PDF-Reader auf PC 2 – eine bekannte, ausnutzbare Lücke.
- 4Update automatisch verteilt – Das Update wird automatisch verteilt – die Lücke ist geschlossen, bevor sie jemand ausnutzt.
✓ Ergebnis: Lücke geschlossen, bevor sie jemand ausnutzen konnte.
Endpoint Detection & Response (EDR)
- 1Lückenlose Aufzeichnung – EDR protokolliert laufend, was auf dem Gerät passiert – wer startet was, wann, mit welcher Folge.
- 2Harmlose Einzelschritte – Einzeln wirkt jeder Schritt harmlos: eine E-Mail wird geöffnet, ein Makro startet …
- 3Kette ergibt Angriffsmuster – … doch die Kette ergibt ein Angriffsmuster: E-Mail → Makro → Systembefehl → Verbindung nach außen.
- 4Gerät isoliert – Das Gerät wird sofort isoliert – und die Aufzeichnung zeigt jeden einzelnen Schritt des Angriffs.
✓ Ergebnis: Angriff erkannt, Gerät isoliert – mit vollständigem Protokoll jedes Schritts.
Device Control
- 1Zwei USB-Sticks angesteckt – Zwei USB-Sticks werden angesteckt: ein freigegebener Dienst-Stick und ein privater.
- 2Gerätekennung wird geprüft – Device Control prüft die eindeutige Gerätekennung gegen die Freigabeliste.
- 3Dienst-Stick erlaubt – Der Dienst-Stick ist registriert – er funktioniert ganz normal.
- 4Privater Stick gesperrt – Der private Stick bleibt gesperrt: keine fremde Software hinein, keine Firmendaten hinaus.
✓ Ergebnis: Nur freigegebene Datenträger funktionieren – fremde bleiben gesperrt.
Browser-Schutz
Auf Arbeitsplätzen zusätzlich: Schutz im Browser
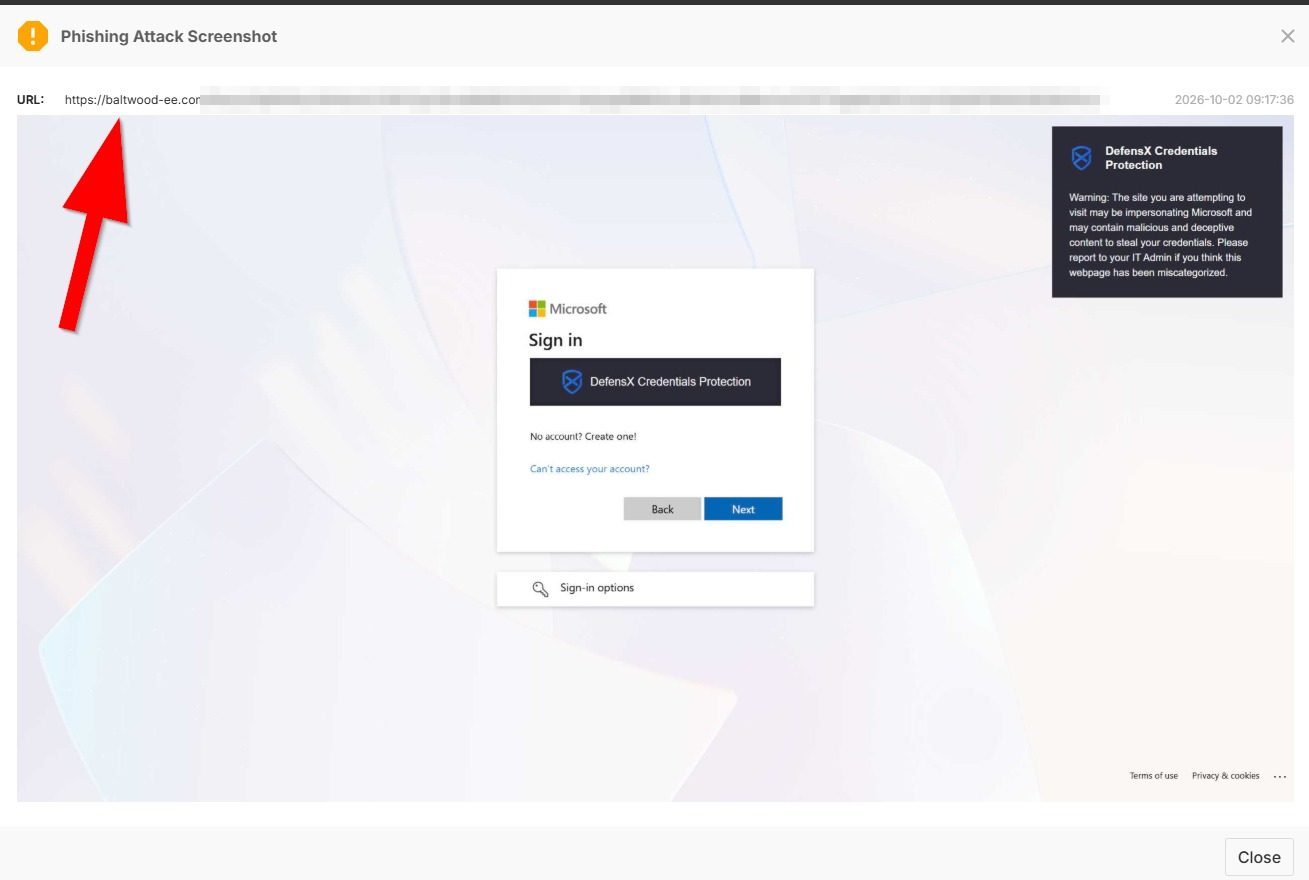
- Phishing-Schutz – Gefälschte Anmelde- und Bankseiten werden erkannt und blockiert, bevor jemand etwas eingibt.
- Passwortschutz – Verhindert, dass Firmen-Passwörter auf fremden oder nachgebauten Websites eingegeben werden.
- Abgesicherte Downloads – Riskante Dateien und Dokumente aus dem Web werden kontrolliert behandelt statt blind geöffnet.
Phishing-Schutz
- 1Dringende E-Mail kommt an – Eine dringende E-Mail: „Ihr Konto wird gesperrt – jetzt anmelden!“
- 2Blick hinter den Link – Der Blick hinter den Link: Der Absender heißt „lhre-bank“ – mit kleinem L statt großem I – und der Link führt auf bank-login.xyz.
- 3Fälschung erkannt – Der Phishing-Schutz vergleicht Absender, Linkziel und Aufmachung – die Fälschung fliegt auf.
- 4E-Mail aussortiert – Blockiert und aussortiert – niemand tippt Zugangsdaten auf einer nachgebauten Seite ein.
✓ Ergebnis: Die Zugangsdaten bleiben im Haus.
Passwortschutz
- 1Nachgebaute Anmeldeseite – Eine nachgebaute Anmeldeseite, zum Verwechseln echt – und das Firmen-Passwort wird bereits eingetippt.
- 2Firmen-Passwort erkannt – Der Passwortschutz erkennt noch beim Tippen: Das ist ein Firmen-Passwort – aber nicht die echte Seite.
- 3Eingabe gestoppt – Die Eingabe wird gestoppt – bei der Fälschung kommt kein einziges Zeichen an.
- 4Meldung an uns – Gleichzeitig geht automatisch eine Meldung an uns: verhinderter Passwortdiebstahl, Arbeitsplatz und Zeitpunkt.
- 5Quelle gesperrt – Wir verfolgen die Quelle: Auslöser-Mail gefunden, die gefälschte Seite wird für alle Arbeitsplätze gesperrt.
✓ Ergebnis: Passwortdiebstahl verhindert, die Fälschung ist für alle Arbeitsplätze gesperrt.
Abgesicherte Downloads
- 1Zwei Downloads laufen – Zwei Downloads laufen: ein Angebot als PDF – und eine „Rechnung“.
- 2Prüfung vor dem Öffnen – Jede Datei wird geprüft, bevor sie zum ersten Mal geöffnet werden kann.
- 3Angebot ist echt – angebot.pdf ist echt – sie öffnet sich wie gewohnt.
- 4Getarntes Programm entfernt – rechnung.pdf.exe ist ein getarntes Programm – der Klassiker. Die Datei wird entfernt.
✓ Ergebnis: Getarnte Schadsoftware entfernt, die echte Datei bleibt nutzbar.
So sieht das in Wirklichkeit aus
Monitoring
Überwachung rund um die Uhr
Server, Endgeräte, Netzwerk- und Produktionsgeräte, Sicherungen und Dienste werden laufend überwacht. Auffälligkeiten landen als Ticket bei uns – samt Systembericht, den Sie vorlegen können.